La catena del freddo sotto attacco: dalla Francia alla Sicilia, anatomia di una crisi OT
Alle quattro del mattino del 2 novembre 2026 qualcuno, da qualche parte, ha cambiato i parametri di alcuni impianti di refrigerazione. Quando i primi dipendenti hanno aperto i punti vendita, i termometri dei banchi surgelati segnavano oltre cinquanta gradi. In Svezia, Belgio, Lussemburgo, Irlanda, Paesi Bassi, Lettonia e Finlandia sono partite le procedure di smaltimento. In Sicilia il conto si è chiuso in quattro supermercati Coop: tre a Catania, uno a Palermo.
Non è la prima volta che un frigorifero finisce in un incidente informatico, ma è la prima volta che succede su questa scala e con questa geometria: un attacco che attraversa sette Paesi nella stessa notte, che colpisce una filiera invece di un'azienda, e che produce un danno fisico immediato — tonnellate di cibo da buttare — senza che nessuno abbia rubato un dato o cifrato un server.
Questo pezzo prende sul serio una tesi scomoda: il problema non sono i frigoriferi. Il problema è che abbiamo collegato a Internet dei sistemi di controllo industriale che nessuno considera infrastruttura critica, e che la filiera alimentare europea scopre oggi di essere un bersaglio perché è un bersaglio facile. Chi lavora nella sicurezza OT lo dice da anni; chi compra un corso di cybersecurity di solito lo scopre quando succede.
Tre ondate, un solo schema
La cronologia aiuta a capire che non stiamo parlando di un incidente isolato.
11-12 ottobre 2026, Francia. Nella notte tra domenica e lunedì un attacco ha alterato i parametri dei sistemi di refrigerazione di centinaia di supermercati, con stime giornalistiche intorno ai settecento punti vendita. Temperature portate oltre i cinquanta gradi, banchi svuotati all'apertura, danni dichiarati nell'ordine dei milioni di euro.
1-2 novembre 2026, Europa. Una seconda ondata ha colpito almeno sette Paesi — Belgio, Lussemburgo, Irlanda, Paesi Bassi, Lettonia, Finlandia e Svezia — con la stessa firma tecnica: aumento improvviso delle temperature nei sistemi di refrigerazione durante la notte.
2-3 novembre 2026, Italia. Quattro punti vendita Coop in Sicilia, gestiti dal gruppo Radenza, hanno subito lo stesso trattamento. Il direttore generale Giuseppe Spadaro ha parlato di un attacco al sistema di telecontrollo dei banchi surgelati; l'amministratore delegato Danilo Radenza ha confermato l'incidente dopo uno screening. La polizia postale sta ricostruendo provenienza e portata, e l'azienda ha contattato l'Agenzia per la Cybersicurezza Nazionale.
Il 3 novembre l'ACN ha pubblicato un'allerta per la filiera alimentare e della catena del freddo in cui ricostruisce due casi italiani: una notifica NIS da parte di un'azienda toscana della ristorazione collettiva e un attacco rilevato ai danni di un'impresa emiliano-romagnola che produce surgelati. Non sono i supermercati siciliani: sono altri due nodi della stessa filiera. Ed è questo il punto che sfugge alle cronache — l'attacco non ha come obiettivo il punto vendita, ha come obiettivo la filiera.
Va detto con chiarezza: a oggi nessuno ha rivendicato gli attacchi, non esiste un'attribuzione pubblica e le indagini sono in corso. Le ipotesi circolate — dal movente dimostrativo contro un fornitore di impianti fino all'azione di un attore statale — restano ipotesi. Un'analisi tecnica seria parte da ciò che è documentato, e ciò che è documentato basta e avanza per trarre conclusioni operative.
Anatomia tecnica: cosa c'è dietro un banco surgelato
Un supermercato non è un edificio con dei frigoriferi. È un piccolo sistema industriale distribuito, fatto di controllori che regolano compressori e cicli di sbrinamento, sensori di temperatura, interfacce uomo-macchina (HMI) usate dal personale, piattaforme di supervisione centralizzate che possono governare più punti vendita e, quasi sempre, un servizio di teleassistenza del manutentore.
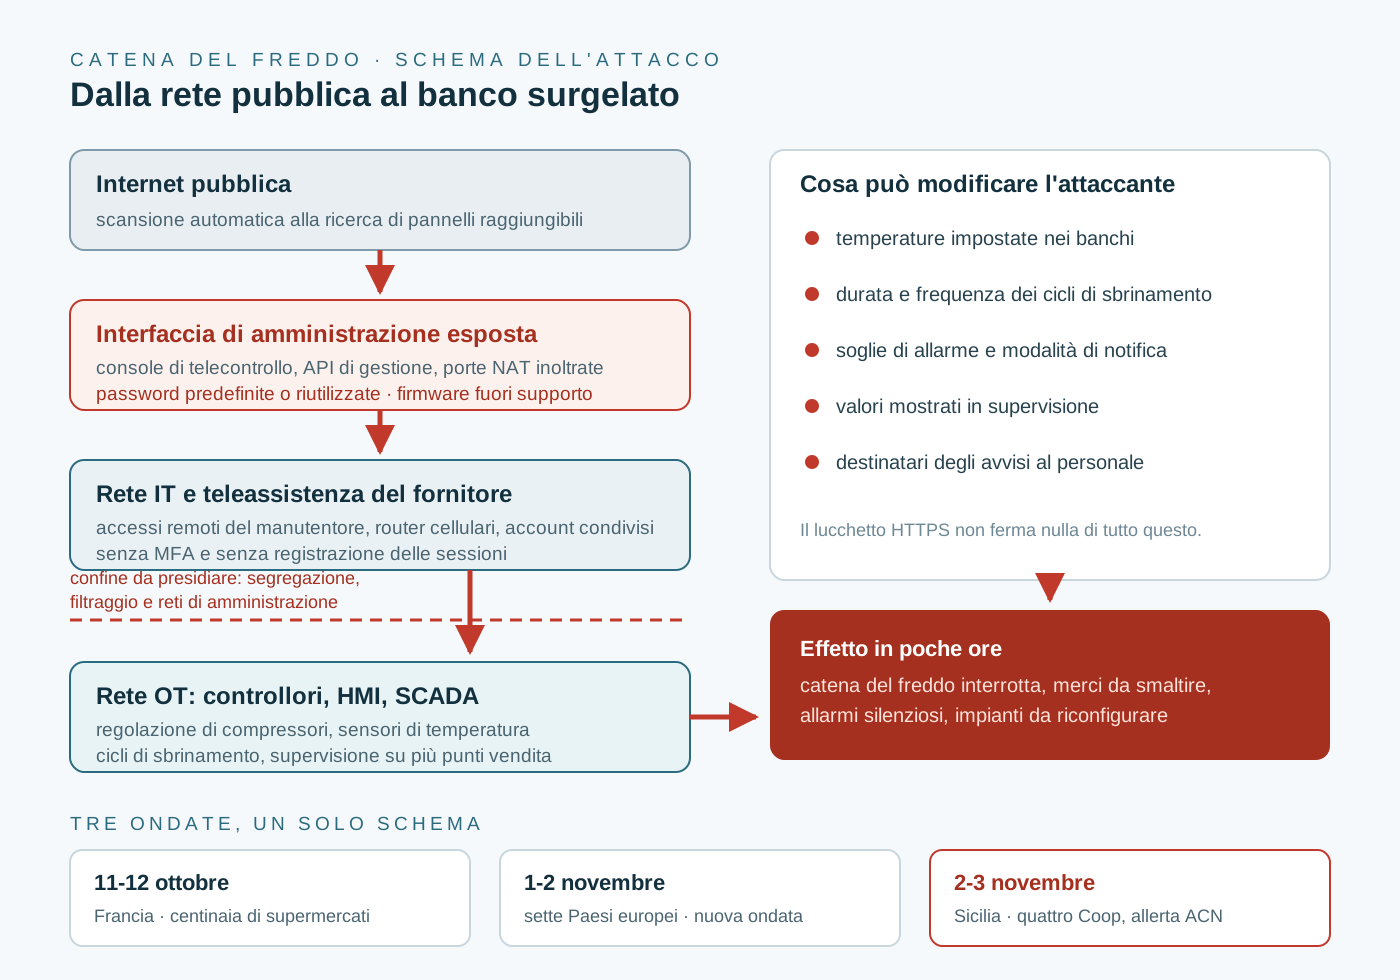
Il bollettino tecnico del CSIRT Italia, pubblicato il 13 ottobre dopo la prima ondata francese e ripubblicato in primo piano il 3 novembre, è la descrizione più precisa che abbiamo del vettore. Tre elementi, in combinazione: installazioni obsolete, interfacce di amministrazione raggiungibili direttamente da Internet, meccanismi di autenticazione carenti. Con quelle tre condizioni, l'attaccante non deve violare una rete: gli basta trovare un pannello di controllo che risponde, provare credenziali predefinite o riutilizzate, ed entrare dalla porta principale.
A quel punto le azioni possibili sono banali e devastanti. Cambiare le temperature impostate. Allungare o moltiplicare i cicli di sbrinamento, che per definizione scaldano. Alzare le soglie di allarme in modo che il sistema non segnali nulla. Disattivare le notifiche. Alterare i valori mostrati in supervisione, così che l'operatore veda una temperatura normale mentre dentro la cella sta succedendo altro. Il bollettino lo scrive senza giri di parole: l'alterazione dei dati visualizzati e la disattivazione degli allarmi ritardano l'individuazione delle anomalie, e il ritardo è esattamente ciò che trasforma un guasto in uno spreco.
C'è un dettaglio che vale più di mille slide sulle "best practice": la presenza di una pagina di login o di un certificato HTTPS non rende sicuro un sistema esposto. HTTPS protegge il canale, non impedisce lo sfruttamento di una vulnerabilità applicativa né l'uso di credenziali compromesse. Ho visto architetti rassicurarsi perché il pannello del building management system "aveva il lucchetto". Il lucchetto dice che la connessione è cifrata: dice poco su chi sta parlando e su cosa può fare.
Perché la filiera del freddo è un bersaglio così comodo
La risposta breve è che i sistemi OT vivono molto più a lungo dei sistemi IT. Un controllore di refrigerazione installato nel 2012, con firmware aggiornato per l'ultima volta nel 2016 e un'interfaccia web progettata quando nessuno pensava che sarebbe finita su Internet, oggi è normale. Ci sono impianti che funzionano egregiamente da quindici anni e che nessuno ha mai messo in discussione, perché finché raffreddano va tutto bene. La sicurezza non entra nella manutenzione ordinaria se non c'è un contratto che la prevede.
Il secondo motivo è organizzativo. Chi gestisce la refrigerazione è il responsabile degli impianti, non il CISO. Il fornitore che fa teleassistenza è un partner commerciale, non un fornitore ICT censito. Il firewall lo configura chi ha fatto il contratto di rete, spesso senza sapere quali porte servono al manutentore. Il risultato è che nessuno, preso singolarmente, ha una visione completa: esistono sistemi esposti che non compaiono in nessun inventario, e questo è il punto di partenza delle verifiche chieste dall'ACN.
Il terzo motivo è economico e riguarda l'intera filiera. La grande distribuzione lavora su margini sottili e su volumi enormi: un giorno di banchi vuoti in decine di negozi è un danno che si misura in milioni, ma la spesa per mettere in sicurezza qualche centinaio di impianti si misura in migliaia. Finché il rischio resta astratto, il budget va altrove. Ora il rischio ha una fattura, e la fattura è arrivata in tre settimane.
Il quarto motivo è che la filiera alimentare è un settore critico ai sensi della normativa NIS italiana. Il D.Lgs. 138/2024 include tra i settori critici la produzione, trasformazione e distribuzione di alimenti: le grandi imprese rientrano tra i soggetti importanti, con obblighi di gestione del rischio e di notifica degli incidenti. Non è un caso che l'ACN abbia ricevuto una notifica NIS da un'azienda toscana: il meccanismo funziona, quando gli operatori lo usano. Ed è un promemoria per chi pensa che la NIS2 riguardi solo energia, sanità e trasporti.
Il quadro europeo: non solo frigoriferi
Se si allarga lo sguardo, gli ultimi mesi raccontano una convergenza che l'ENISA Threat Landscape 2026, pubblicato il 22 settembre, aveva già messo nero su bianco. Il rapporto analizza gli incidenti del 2025 e conclude che le dipendenze digitali allargano la superficie d'attacco: il 73% delle organizzazioni colpite sono soggetti essenziali o importanti ai sensi della NIS2, il ransomware resta la minaccia con l'impatto più immediato, e il 60% degli accessi non autorizzati di cui è stato identificato il vettore passa dallo sfruttamento di una vulnerabilità. Nel 2025 sono stati pubblicati più di 48.000 CVE, il 22% in più dell'anno precedente.
Due dati del rapporto valgono per questa storia. Il primo: il settore manifatturiero è tra i più colpiti (7%), e la logistica alimentare vive dentro la manifattura. Il secondo, forse più importante: il NIS360 2026 rileva che alcuni settori hanno una maturità inferiore alla loro criticità, e tra questi ci sono sanità, ferrovia, marittimo, spazio e — appunto — acquedotti e acque reflue. La filiera del freddo non compare in quell'elenco, ma il meccanismo che l'ha resa vulnerabile è identico.
Sul fronte degli incidenti concreti, questi mesi hanno offerto un altro esempio che vale la pena leggere accanto a quello dei frigoriferi.
Il 5 ottobre 2026, in Danimarca, un attaccante è entrato nel registro nazionale della popolazione e ha ottenuto i dati di 8,8 milioni di persone. Non è passato da un sistema pubblico: è passato da un'azienda danese che a quel registro aveva accesso legittimo. È la stessa logica della teleassistenza sui frigoriferi, applicata ai dati: la porta è quella del fornitore, e il fornitore non è nel perimetro.
Messi in fila, i casi di questi mesi disegnano una matrice semplice: sistemi esposti, accessi di terzi non governati, componenti fuori supporto. Cambia il settore, non cambia il difetto. E il settore cambia spesso: basta scorrere le categorie che il NIS360 segnala come meno mature della loro criticità per capire che il prossimo episodio non sarà necessariamente alimentare.
Cosa chiede l'ACN, tradotto in lavoro vero
Le raccomandazioni del bollettino sono sei azioni immediate. Vale la pena leggerle come un piano di lavoro e non come una checklist da spuntare.
La prima è l'inventario: censire controllori, SCADA, HMI, gateway OT/IoT, piattaforme di monitoraggio e servizi di teleassistenza, indicando ubicazione, responsabile, produttore, modello, versione e stato di supporto. Sembra burocrazia, è la parte più difficile. In molte aziende nessuno sa quanti impianti di climatizzazione o refrigerazione abbiano un'indirizzo IP raggiungibile.
La seconda è la ricerca delle esposizioni: console, API amministrative, servizi di accesso remoto e protocolli di controllo raggiungibili da Internet, passando per firewall, NAT e port forwarding, senza dimenticare i router cellulari e le connessioni che i manutentori hanno installato per comodità. Il bollettino insiste su un punto che spesso si perde: la sola separazione in VLAN non sostituisce il filtraggio tra i segmenti. Due reti "separate" che possono parlarsi liberamente sono una rete sola con due nomi.
La terza è la segregazione: OT separato da IT, dagli utenti e dalle reti ospiti, con reti di amministrazione e gestione dedicate, raggiungibili solo da postazioni autorizzate. È lo stesso principio che sta dietro alla segmentazione di rete, applicato però a un contesto dove sbagliare una regola significa fermare la catena del freddo.
La quarta riguarda gli accessi remoti: VPN aziendali aggiornate con MFA, privilegi limitati alle risorse necessarie, jump host, sessioni dei fornitori registrate, abilitazioni revocate alla fine dell'intervento. Se il dispositivo OT non supporta l'autenticazione a più fattori, la si applica al sistema che media l'accesso. È una soluzione imperfetta, ma è meglio di una password condivisa dal 2014.
La quinta è il controllo degli account: via le credenziali predefinite, rotazione di quelle esposte, account individuali, separazione tra chi consulta e chi modifica i parametri. Dove questo non è possibile, il bollettino chiede di documentare la deroga e di compensarla con il monitoraggio.
La sesta è la verifica dell'integrità: confrontare i parametri correnti con quelli autorizzati — temperature, cicli di sbrinamento, soglie di allarme, destinatari delle notifiche — e analizzare i log degli ultimi novanta giorni. Cercare modifiche ai parametri, account creati, privilegi variati, allarmi disabilitati. Ed è qui che molte organizzazioni scoprono di non avere log, o di averli solo per trenta giorni.
A queste si aggiungono le misure di rafforzamento: gestione dei certificati, backup delle configurazioni dei controllori, esercitazioni di incident response che coinvolgano manutentori e responsabili della sicurezza alimentare, procedure manuali di emergenza per la conservazione delle merci. Quest'ultima è la parte che nessun vendor di sicurezza scriverà mai nella brochure: se il sistema di telecontrollo è compromesso, qualcuno deve sapere come gestire un banco frigo senza telecontrollo.
La lezione per chi scrive software, non solo per chi compra frigoriferi
C'è un aspetto che riguarda chi costruisce piattaforme, non solo chi le installa, ed è la ragione per cui questo caso finisce in un articolo su DevSecOps.
Le piattaforme di telecontrollo degli impianti sono software con un ciclo di vita, un'API, un firmware e un meccanismo di aggiornamento. Se il produttore espone una console di amministrazione su Internet perché è comodo per il cliente, se accetta credenziali predefinite, se non firma gli aggiornamenti, se non prevede un'autenticazione moderna sui gateway legacy, sta trasferendo il rischio su chi compra. Il bollettino dell'ACN lo dice in modo asettico: la rimozione dell'esposizione pubblica deve essere accompagnata dalla segregazione delle reti e dalla protezione dei percorsi di amministrazione. Ma la prima riga di difesa è progettare il prodotto perché l'esposizione non sia la configurazione di default.
In concreto, per un team che sviluppa o integra questi sistemi: secure by default sui servizi di management, niente porte in ascolto su interfacce pubbliche se non strettamente necessario, segreti gestiti e non hardcoded, aggiornamenti firmati e con verifica di integrità, un SBOM del firmware che permetta di sapere in giorni e non in mesi quali dispositivi hanno una libreria vulnerabile, e test automatici che falliscano la build se un endpoint amministrativo viene pubblicato senza autenticazione. Sono gli stessi controlli che si applicano a una pipeline: la differenza è che qui un errore non espone una pagina web, spegne un compressore. Chi lavora su supply chain sicura e pipeline tracciabili trova in GitOps e DevSecOps i meccanismi di verifica che valgono anche per il firmware.
Cosa fare adesso, se hai impianti collegati
Tre cose, in ordine di urgenza, senza aspettare la prossima ondata.
Oggi: chiedi al tuo fornitore di manutenzione l'elenco degli accessi remoti attivi, e verifica dall'esterno se quei sistemi rispondono. Se rispondono, hai un problema e una priorità. Domani: separa, filtra, metti MFA dove puoi e disabilita gli account che nessuno usa. Questa settimana: apri il capitolo del piano di incident response che riguarda l'OT e verifica se qualcuno ha l'autorità per staccare la teleassistenza alle tre di notte — perché è esattamente l'ora in cui servirà.
Il resto è governance, e richiede più tempo: inventario degli impianti, ciclo di vita dei dispositivi fuori supporto con un piano di sostituzione e scadenze, contratto con i fornitori che includa obblighi di sicurezza e diritto di verifica, esercitazioni congiunte tra sicurezza informatica e sicurezza alimentare. Il piano di incident response che regge è quello in cui i ruoli sono scritti prima, non improvvisati durante.
E c'è un ultimo passaggio, che è culturale. La filiera alimentare ha scoperto in tre settimane di essere infrastruttura. Le competenze che servono per gestirla non si improvvisano: servono persone che sappiano leggere una rete segmentata, un flusso di log OT e un obbligo NIS2 nella stessa riunione. È un profilo raro, ed è il motivo per cui i percorsi strutturati contano più dei tutorial.
Se vuoi portare queste competenze in azienda, nella pagina dei corsi trovi i percorsi di cybersecurity e DevSecOps e il catalogo EC-Council per ethical hacking, incident handling e security operations: si parte dai fondamentali e si arriva alla gestione di un incidente OT, con la stessa logica con cui si mette in sicurezza una pipeline.