Reti Wi-Fi aziendali: progettazione, sicurezza e problemi più comuni
Il Wi-Fi aziendale è l'unica infrastruttura che tutti usano e nessuno misura. Quando funziona, è invisibile; quando non funziona, il ticket dice «internet lento» e chi lo apre ha già tre indizi sbagliati. Il problema, quasi sempre, non è la banda: è la prevedibilità. Una rete Wi-Fi progettata male non è lenta in modo uniforme, è imprevedibile a intermittenza — e questo la rende molto più costosa da diagnosticare.
Questo articolo non è una guida alla configurazione di un vendor specifico. È la sequenza di decisioni che vanno prese prima di toccare un access point, e i problemi che si incontrano dopo.
Tre numeri prima di comprare hardware
Chi progetta Wi-Fi per lavoro parte da tre parametri e solo dopo apre il catalogo. Non sono valori di norma, sono criteri di progetto: vanno scelti e scritti nel documento di progetto, perché ogni scelta successiva dipende da loro.
Densità. Quanti client simultanei per access point. Un ufficio con postazioni fisse regge decine di client per AP; una sala riunioni con quaranta persone e altrettanti dispositivi personali no. La densità si progetta per l'ora peggiore, non per la media giornaliera.
Soglia di segnale. Il livello di RSSI sotto il quale un client deve cambiare AP o non connettersi affatto. Definirla serve a impedire che un dispositivo si aggrappi a un access point lontano invece di passare a quello più vicino — la causa numero uno delle lamentele da roaming.
Ampiezza di canale. Più larga significa più velocità di picco e meno spazio riutilizzabile. In un edificio con venti AP, canali da 80 MHz in 5 GHz sono un modo elegante per creare interferenza co-canale in tutto il piano.
Se questi tre numeri non ci sono, non c'è un progetto: c'è un elenco della spesa.
Bande e canali: dove il progetto si rompe
2.4 GHz è la banda che serve ai dispositivi vecchi, agli IoT e a tutto ciò che non si può aggiornare. Ha pochi canali non sovrapposti e li condivide con microonde, telefoni cordless e Bluetooth. Non va spenta, va svuotata: solo i profili che ne hanno bisogno dovrebbero annunciarsi lì.
5 GHz è la banda di lavoro. Offre più canali e più potenza, ma una parte dello spettro è soggetta a radar (DFS): un rilevamento può costringere l'AP a cambiare canale e, con esso, a un'interruzione di qualche secondo. È normale, e va messo in conto da chi progetta reti industriali o sanitarie dove un salto di canale non è gradito.
6 GHz aggiunge spettro e riduce drasticamente l'interferenza con le reti vicine, perché in gran parte è spettro nuovo e non toccato dai dispositivi legacy. Richiede però client compatibili, che sono più diffusi di quanto sembri, e un piano di canali scritto con attenzione perché con canali più numerosi gli errori di configurazione si moltiplicano invece di sparire.
C'è anche un tema di lungo periodo che quasi nessuno considera. Il gruppo di lavoro IEEE 802.11 ha in corso attività che guardano oltre la generazione attuale: la revisione di manutenzione, il gruppo sulla privacy avanzata, quello sulla crittografia post-quantum e quello dedicato alla generazione successiva. Chi compra oggi hardware pensando che «tanto il Wi-Fi non cambia da dieci anni» sta comprando qualcosa che dovrà riprogettare una sicurezza, non solo un throughput.
Sicurezza: cosa è obbligatorio e cosa è fai-da-te
La parte tecnica qui è più semplice di quanto si pensi, perché il settore ha finalmente chiuso la stagione delle eccezioni.
Secondo Wi-Fi Alliance, WPA3 è obbligatorio per i dispositivi Wi-Fi CERTIFIED. Non è un'opzione consigliata: è un requisito di certificazione. Le reti WPA3 disconoscono i protocolli legacy, richiedono i Protected Management Frames (PMF) e offrono protezioni superiori sia sul fronte personal sia su quello enterprise. I PMF, in particolare, estendono la protezione ai frame di management: senza di loro, un attaccante può forgiare frame di disconnessione e buttare giù i client senza mai conoscere la password.
Per le reti ospiti, la risposta corretta non è la rete aperta: Wi-Fi Enhanced Open (Opportunistic Wireless Encryption) offre cifratura del dato senza password condivisa, compatibile anche con i portali captive. È il motivo per cui «ospiti = rete aperta» non è più un compromesso accettabile.
Su un'azienda la differenza vera la fa però il modello di autenticazione:
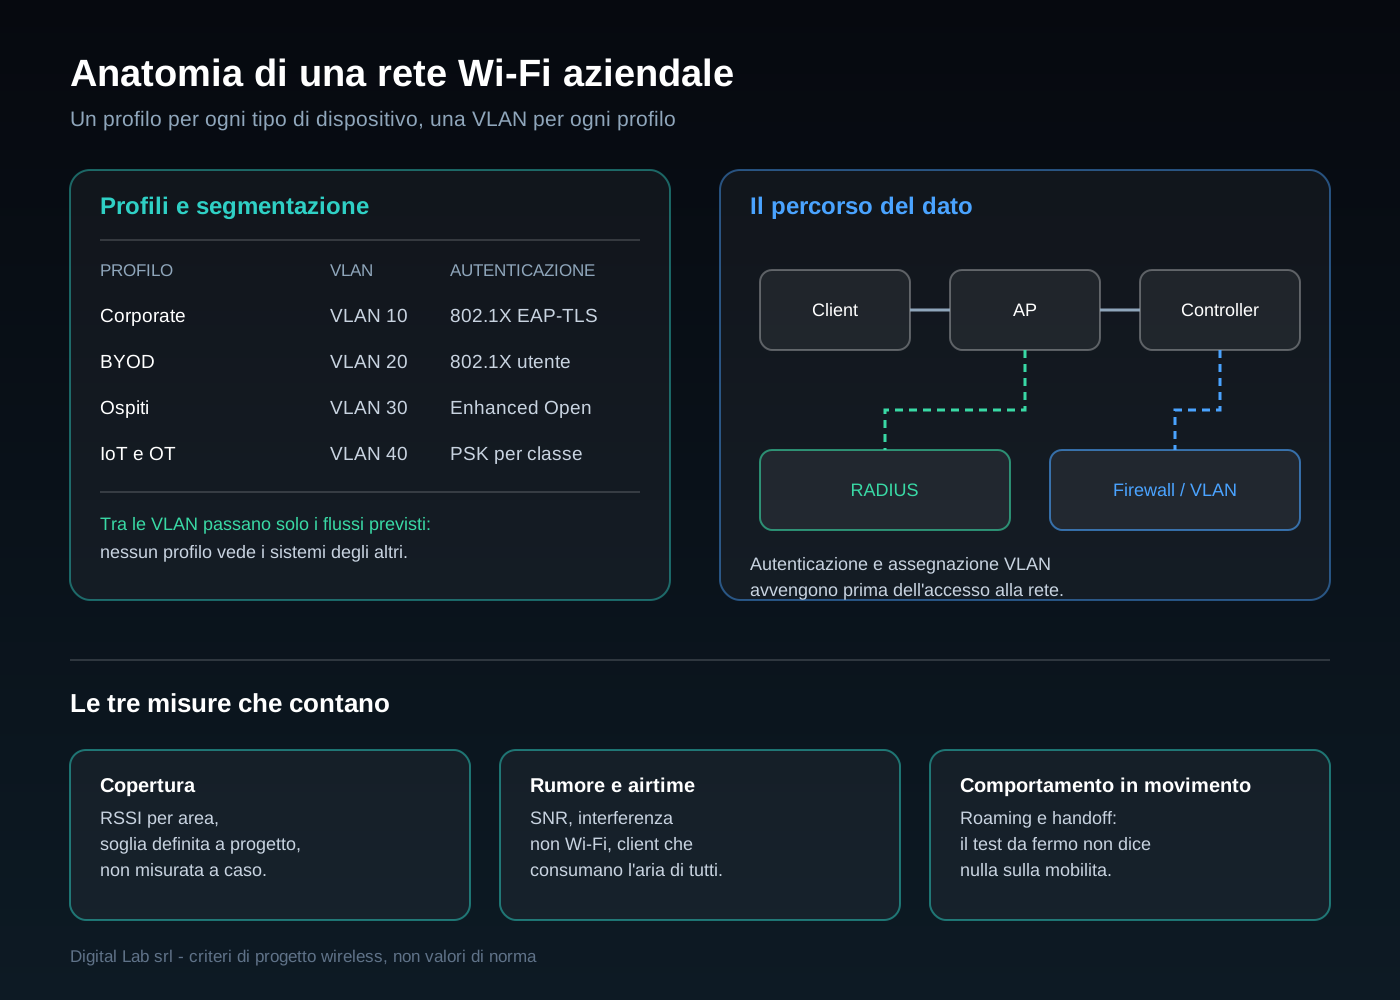
| Profilo | Autenticazione | Cosa ci metti |
|---|---|---|
| Corporate | 802.1X / EAP-TLS con certificati, RADIUS | Domini e dispositivi aziendali gestiti |
| BYOD | 802.1X su utenti, oppure portale con provisioning | Dispositivi personali dei dipendenti |
| Ospiti e visitatori | Enhanced Open o PSK a scadenza, isolamento client | Visite, fornitori, sala riunioni |
| IoT e OT | SSID dedicato, PSK per classe di dispositivo, ACL verso i sistemi | Stampanti, sensori, macchinari |
La tabella è il punto di partenza della segmentazione: ogni profilo finisce su una VLAN diversa, e tra le VLAN passano solo i flussi previsti. Un sensore IoT su una rete piatta che vede le stampanti e i file server è la definizione di movimento laterale gratuito.
I sei problemi che tornano sempre
Client appiccicati all'AP sbagliato. Il dispositivo resta connesso a un access point a due stanze di distanza finché il segnale non muore. Si risolve con potenza di trasmissione calibrata, soglie di roaming e, quando serve, con il band steering configurato bene — non con il «roaming aggressivo» a caso.
Canali sovrapposti in 2.4 GHz. Tre canali non sovrapposti e venti AP: il piano di canali deve essere esplicito, non automatico e lasciato a se stesso.
Interferenza non Wi-Fi. Microonde, videocamere wireless, sensori industriali. Il sintomo è un calo localizzato e inspiegabile: serve uno spectrum analysis, non un altro test di velocità.
Airtime consumato da pochi client. Un dispositivo vecchio che negozia a velocità basse occupa l'aria per tutti. La soluzione è dismettere o isolare, non aumentare la banda.
Roaming che spezza le sessioni. Una chiamata VoIP o un terminale in magazzino che cambia AP perde la connessione. Qui entra in gioco la configurazione lato rete — roaming assistito, coerenza dei domini di mobilità — e la scelta dei client, che non si può correggere solo dall'infrastruttura.
SSID nascosto come misura di sicurezza. Non lo è: il nome della rete si scopre ascoltando, e la rete resta visibile a chi la cerca. Dà un falso senso di protezione e complica la vita ai dispositivi. Se serve controllo degli accessi, si fa con 802.1X e certificate-based authentication.
Come si misura una rete Wi-Fi
Una rete Wi-Fi si valuta con tre misure, non con una: copertura (RSSI per area), rumore e interferenza (SNR e airtime), comportamento in movimento (roaming e handoff). Un site survey fatto solo sulla potenza del segnale racconta metà della storia: si può avere copertura ovunque e una rete inutilizzabile nell'ora di punta.
E poi c'è la parte organizzativa, che conta più di quanto sembri: documentare i profili SSID con il loro scopo, il piano di canali, i VLAN ID e le regole di autenticazione. Il giorno in cui qualcuno chiede un SSID nuovo — succede sempre, di solito per una fiera — la risposta deve essere una riga di configurazione all'interno di un progetto, non un esperimento in produzione.
Per chi lavora su reti Cisco, l'automazione di questa parte (template di configurazione, inventario dei controller, verifica di coerenza tra siti) è ormai parte del mestiere: i percorsi Cisco e networking di Digital Lab srl coprono wireless aziendale e automazione della configurazione, con laboratori su controller e access point reali, così il piano di canali si prova prima di applicarlo all'edificio.