Microsoft 365: identita, collaborazione e sicurezza per il lavoro ibrido
L'audit parte da una domanda innocua: quanti file aziendali sono condivisi con link "chiunque abbia il collegamento"? La risposta richiede tre giorni, perché nessuno sa dove guardare, e alla fine sono il 40% dei documenti su SharePoint e OneDrive. L'azienda ha Microsoft 365 da quattro anni, paga le licenze ogni mese, e nessuno ha mai configurato la parte che decide chi può vedere cosa.
Non è un caso isolato. Microsoft 365 viene comprato per la posta e per Teams, e il resto — identità, gestione dei dispositivi, protezione del dato — resta alle impostazioni predefinite. Questo articolo prova a mettere ordine: cosa c'è dentro, quali sono i tre punti di controllo, e che cosa cambia davvero tra i piani, licenze comprese.
Cosa c'è in un tenant
La documentazione ufficiale per le aziende descrive Microsoft 365 enterprise come quattro blocchi: applicazioni e servizi di produttività (le app di Office e i servizi online per posta, file, riunioni), Windows 11 Enterprise, gestione dei dispositivi con Intune, sicurezza con Defender (endpoint e posta). La conformità arriva dal lato Purview.
Tre piani enterprise: E3 con i prodotti e le funzioni di base, E5 che aggiunge le suite Defender e Purview, la voce e gli strumenti di analisi, F3 pensato per chi lavora in prima linea e non ha una scrivania fissa. Fuori da questa famiglia c'è Business Premium, che per le piccole e medie imprese mette insieme produttività, gestione dispositivi e sicurezza.
La conseguenza pratica è che "abbiamo Microsoft 365" non dice quasi nulla: due aziende con lo stesso numero di utenti possono avere capacità di controllo molto diverse, e la differenza non è nei nomi delle app ma in cosa è compreso nella licenza.
I tre cancelli che decidono tutto
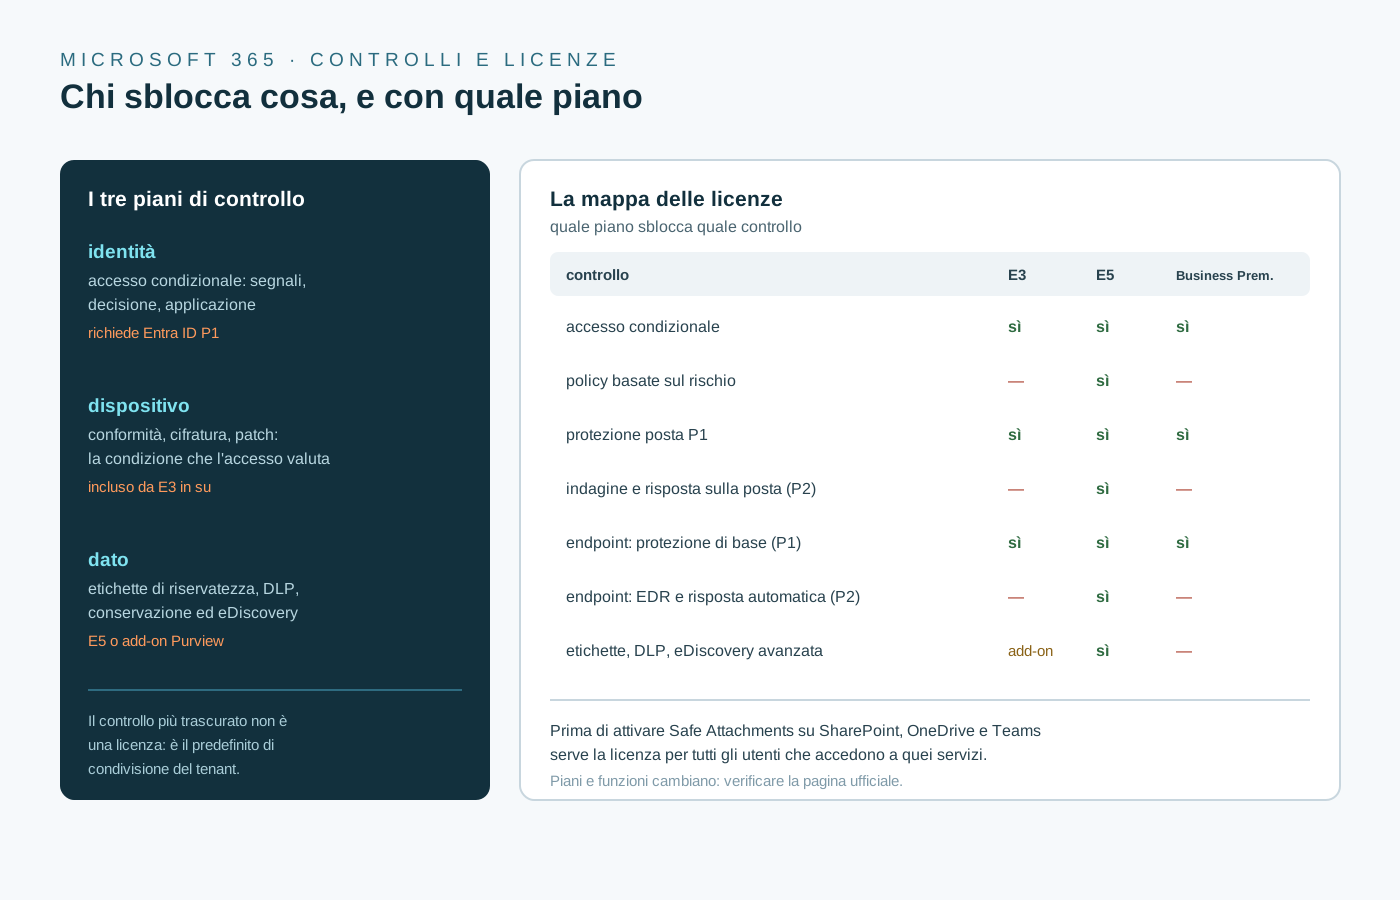
Identità. L'accesso condizionale è il motore di policy: raccoglie segnali — utente, gruppo, posizione IP, dispositivo, applicazione, rischio calcolato, segnali da Defender for Cloud Apps — e li trasforma in una decisione: blocca, oppure concedi con condizioni (secondo fattore, dispositivo conforme, app approvata, cambio password). Due dettagli che sfuggono: le policy si applicano dopo l'autenticazione del primo fattore, e non sono pensate come difesa da attacchi di tipo denial of service. Chi ha letto l'articolo su Zero Trust riconosce qui il punto di applicazione della policy.
Dispositivo. Intune verifica lo stato del dispositivo — conformità, cifratura, patch, protezione attiva — e quella conformità diventa una condizione dell'accesso. Senza questo passaggio, l'accesso condizionale decide solo in base a chi sei, non a cosa stai usando.
Dato. Etichette di riservatezza e prevenzione della perdita di dati (DLP) di Purview classificano il contenuto e impediscono che esca dove non deve. È la parte più costosa in termini di tempo, perché richiede che qualcuno decida cosa è riservato: una tassonomia inventata dall'IT senza il business non verrà mai applicata.
A questi si aggiunge la gestione degli ospiti: un tenant senza regole sugli inviti esterni produce, in pochi mesi, un elenco di account guest che nessuno ricorda di aver approvato.
Il lavoro ibrido è un problema di condivisione
Nelle discussioni sul lavoro ibrido si parla quasi sempre di riunioni e cuffie. Il problema tecnico vero è un altro: la condivisione. Un file su OneDrive o su SharePoint è raggiungibile con quattro tipi di link — solo le persone invitate, chiunque in azienda, chiunque abbia il collegamento, persone specifiche con verifica — e la scelta predefinita vale per tutto il tenant finché qualcuno non la cambia.
Tre domande rivelano la situazione in cinque minuti: chi è proprietario del gruppo o del sito, e cosa succede quando quella persona lascia l'azienda? Esiste un report periodico dei file condivisi all'esterno? I canali condivisi con altre organizzazioni hanno una scadenza?
Le contromisure non sono tecnologiche solo in parte. Impostare predefiniti restrittivi per i nuovi contenuti, con scadenza sui link esterni e password dove serve, richiede un'ora. Ripulire i permessi esistenti richiede un progetto, perché nessuno sa quali eccezioni siano ancora legittime: l'unico modo è chiedere ai proprietari, uno per uno.
Licenze: cosa c'è davvero in ogni piano
Questa è la parte in cui le organizzazioni spendono male. Il punto non è quanto costa la licenza, ma quale controllo sblocca.
| Blocco | Cosa serve | Dove è compreso |
|---|---|---|
| Accesso condizionale | Entra ID P1 | M365 E3, E5, F1/F3, Business Premium |
| Policy basate sul rischio (segnali di accesso sospetto) | Entra ID P2 (ID Protection) | M365 E5 |
| Privileged Identity Management, access review avanzate | Entra ID P2 o Entra ID Governance | M365 E5; Entra Suite |
| Protezione posta di base (Safe Attachments, Safe Links, anti-phishing) | Defender for Office 365 P1 | M365 E3, E5, Business Premium |
| Indagine e risposta automatica sulla posta, attacchi simulati, threat explorer | Defender for Office 365 P2 | M365 E5 |
| Antivirus e regole di riduzione della superficie di attacco | Defender for Endpoint P1 | M365 E3 |
| EDR, rilevamento e risposta automatici, gestione vulnerabilità | Defender for Endpoint P2 | M365 E5 |
| Protezione identità ibrida, controllo delle app cloud | Defender for Identity e Cloud Apps | M365 E5 (Defender Suite) |
| Etichette, DLP, eDiscovery avanzata | Purview Suite | M365 E5; add-on su E3 |
Tre cose che il prospetto non dice e che valgono più della tabella.
E3 più add-on oppure E5. Se vi serve solo la protezione avanzata della posta, un add-on costa meno di un passaggio a E5. Se vi servono insieme endpoint, identità e dato, l'upgrade conviene quasi sempre. Va calcolato sul numero reale di utenti che hanno bisogno di ogni controllo, non su tutti.
La clausola che fa esplodere i costi. La documentazione di Defender per Office 365 è esplicita: se si attiva Safe Attachments per SharePoint, OneDrive e Teams, tutti gli utenti che accedono a quei servizi devono essere coperti dalla licenza. Non solo quelli che ricevono posta. È il classico caso in cui una configurazione apparentemente innocua rende il tenant fuori compliance.
C'è anche un livello sopra E5. La documentazione sulle licenze di Entra cita Microsoft 365 E7, che include Entra Suite e Agent 365, e un pacchetto Entra Suite vendibile a parte: accesso privato e internet, governance delle identità, ID Protection, Verified ID. Serve a chi deve gestire anche le identità degli agenti AI, non a chi deve solo proteggere la posta.
La regola pratica: partite da cosa dovete dimostrare in un audit o a un cliente, poi scegliete il piano che lo rende possibile. Il contrario — comprare E5 e poi cercare qualcosa da attivare — è il modo più diffuso per pagare il doppio per la metà.
Gli errori che si ripetono
Confondere le impostazioni predefinite con una policy. Le impostazioni di sicurezza predefinite (security defaults) coprono tutti i clienti ma sono un pacchetto rigido; chi ha bisogno di regole per gruppo, applicazione o posizione deve passare all'accesso condizionale. Non si possono avere entrambi attivi con la stessa logica.
Dimenticare l'autenticazione legacy. Se i protocolli vecchi restano aperti, il secondo fattore non viene nemmeno richiesto. È la prima policy da mettere, in modalità solo segnalazione per una settimana, poi attiva.
Credere che Microsoft 365 sia il backup. La conservazione prevista dal servizio non è un backup: se un utente cancella e svuota il cestino, o se un attacco cifra i file sincronizzati, serve una copia indipendente. I piani di backup di terze parti (o i servizi di backup dedicati) hanno questo scopo, e vanno dimensionati sui dati che contano.
Assegnare licenze senza criterio. Gruppi, Teams e SharePoint nascono con proprietari casuali; poi arriva l'offboarding e nessuno sa chi può leggere cosa. La gestione del ciclo di vita degli accessi, quando c'è, costa meno di un'indagine interna.
Lasciare Copilot fuori dal perimetro. Gli assistenti AI leggono i dati a cui l'utente ha accesso: se le autorizzazioni sono larghe, l'assistente diventa un motore di divulgazione. Il tema è lo stesso della governance dell'AI, applicato a un tenant che già esiste.
Riassunto in cinque punti
- Microsoft 365 non è una suite di app, è un piano di controllo su identità, dispositivo e dato: le app sono la parte visibile, i controlli sono la parte che si configura.
- L'accesso condizionale richiede Entra ID P1: è compreso da E3 in su e in Business Premium. Senza, restano le impostazioni predefinite, che sono un pacchetto unico.
- Il rischio basato sui segnali richiede P2, quindi E5. Endpoint e protezione avanzata della posta seguono la stessa logica: P1 in E3, P2 in E5, con la possibilità di aggiungere i singoli add-on.
- La clausola su Safe Attachments va letta prima di attivarla: copre tutti gli utenti che accedono a SharePoint, OneDrive e Teams, non solo le caselle di posta.
- La conservazione non è un backup e le autorizzazioni sono la vera superficie di esposizione: prima si stringono i permessi, poi si aggiungono strumenti.
Se il team deve costruire questa competenza — amministrazione del tenant, identità e accesso condizionale, gestione dei dispositivi, conformità del dato — nel catalogo dei corsi Digital Lab trovate i percorsi su Microsoft 365 e Azure, con laboratori su tenant reali. Chi arriva dall'infrastruttura può partire dalle competenze di amministrazione cloud raccontate in questo articolo su Azure.