Ogni volta che un'azienda italiana scopre di essere finita nell'elenco dei soggetti NIS la prima reazione è la stessa: «abbiamo la 27001, siamo a posto». Poi arriva la comunicazione dell'ACN con la data entro cui adottare le misure di sicurezza, e qualcuno si accorge che il certificato non dice nulla su chi chiama il CSIRT Italia alle tre di notte.
Non è un dettaglio organizzativo. ISO/IEC 27001 e NIS2 si sovrappongono per buona parte del contenuto tecnico, ma rispondono a due domande diverse: la norma spiega come costruire un sistema di gestione, la direttiva stabilisce chi risponde, entro quando e con quali prove. Chi tratta la seconda come un allegato della prima paga due volte e resta scoperto su entrambi i fronti.
Due norme, due nature giuridiche
ISO/IEC 27001:2022 è uno standard internazionale volontario. Definisce i requisiti di un sistema di gestione per la sicurezza delle informazioni e chi lo adotta decide se certificarsi o usarlo come riferimento interno (ISO/IEC 27001:2022). L'edizione in vigore è la terza, pubblicata a ottobre 2022 e accompagnata dall'emendamento 1:2024 sui cambiamenti climatici; l'Annex A rinvia a 93 controlli in quattro temi — organizzativi, persone, fisici, tecnologici — descritti nella ISO/IEC 27002:2022. La certificazione arriva da un organismo accreditato, con sorveglianze annuali e rinnovo periodico.
NIS2 è diritto UE. La direttiva (UE) 2022/2555 è entrata in vigore a gennaio 2023, ha sostituito la NIS1 e andava recepita entro il 17 ottobre 2024 (Commissione europea). L'Italia l'ha recepita con il D.Lgs. 4 settembre 2024, n. 138, in vigore dal 16 ottobre 2024: l'ACN è autorità competente e punto di contatto unico, il CSIRT Italia riceve le notifiche. Il perimetro copre 18 settori — 11 altamente critici e 7 critici — e oltre 80 tipologie di soggetti tra pubblico e privato (ACN).
Tre numeri rendono l'idea della distanza. Il quadro sanzionatorio della direttiva arriva a 10 milioni di euro o al 2% del fatturato mondiale annuo per i soggetti essenziali, 7 milioni o 1,4% per gli importanti (art. 34). La notifica di un incidente significativo ha un orologio da 24 ore. Le misure di sicurezza vanno adottate entro 18 mesi dalla comunicazione di inserimento nell'elenco. A gennaio 2026 la Commissione ha proposto modifiche mirate per semplificare la compliance di circa 28.700 imprese: un segnale di pragmatismo, non un motivo per rinviare.
Dove i due impianti combaciano
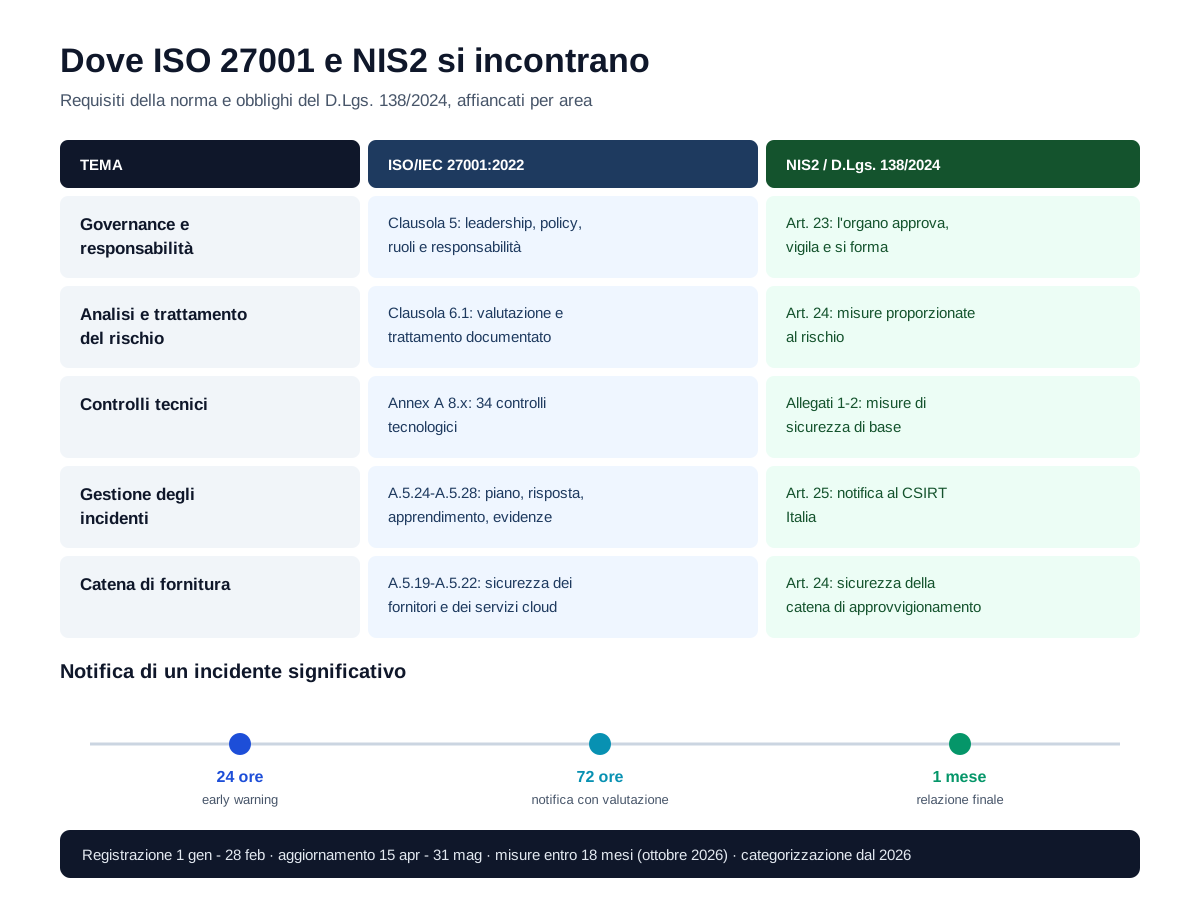
Chi ha un ISMS maturo non parte da zero. Cinque aree si sovrappongono quasi per intero.
Governance. La clausola 5 della 27001 chiede leadership, policy e ruoli definiti. La NIS2 chiede lo stesso con un vincolo in più: l'organo di amministrazione approva le misure, ne risponde e segue una formazione specifica (art. 23 del D.Lgs. 138/2024).
Analisi e trattamento del rischio. Clausola 6.1, metodologia documentata e registro dei rischi da una parte; obbligo di misure proporzionate al rischio dall'altra.
Controlli. I 93 dell'Annex A coprono accessi, crittografia, logging, continuità, sicurezza dei fornitori: gran parte delle misure di base chieste dall'ACN esiste già nel catalogo ISO.
Incidenti. A.5.24–A.5.28 descrive pianificazione, valutazione, risposta, apprendimento e raccolta delle evidenze. La NIS2 aggiunge destinatario e scadenze.
Catena di fornitura. A.5.19–A.5.22 e la sicurezza della supply chain prevista dalla direttiva parlano la stessa lingua.
Il punto di contatto è stato formalizzato anche a livello nazionale. Ad aprile 2025 è stata pubblicata la prassi UNI/PdR 174:2025, sviluppata con il supporto di ACN, che definisce un sistema di gestione armonizzato tra UNI CEI EN ISO/IEC 27001 e NIST CSF 2.0: un ponte metodologico per chi è già certificato e deve estendere il sistema alle misure richieste dal framework. Non è un caso: le misure di sicurezza di base della determinazione ACN 379907/2025 sono costruite sul Framework nazionale per la Cybersecurity e la Data Protection, organizzate in funzioni, categorie, sottocategorie e requisiti.
Le quattro differenze che il certificato non copre
Il tempo. Un audit dura qualche giorno all'anno; la NIS2 ragiona in ore. Il processo di gestione degli incidenti deve classificare un evento come significativo quasi in tempo reale, perché la prima comunicazione scade a 24 ore. Se la decisione richiede tre riunioni, il termine è già passato.
La responsabilità. Nella 27001 la direzione dimostra leadership. Nel decreto NIS l'organo di amministrazione approva formalmente le misure, ne verifica l'attuazione e partecipa alla formazione: una delega completa al fornitore o al CISO non lo scarica. Nella pratica è la differenza tra una firma su una policy e un verbale con date, contenuti e partecipanti.
Il perimetro. L'ISMS copre ciò che hai dichiarato nello scope, e lo scope tende a escludere i sistemi scomodi: il ramo acquisito l'anno scorso, la linea OT, i server del magazzino. NIS2 guarda ai servizi che eroghi e all'intera infrastruttura ICT che li sostiene, incluse le dipendenze dalla catena di fornitura.
L'evidenza. Le specifiche di base dell'ACN non chiedono un documento che dichiara un controllo: chiedono requisiti verificabili, con esiti misurabili. Una dichiarazione di applicabilità fotografia di due anni fa non regge.
Un metodo in cinque passi
- Un solo registro dei rischi, con doppia marcatura. Per ogni rischio: gli asset e i servizi coinvolti, il controllo Annex A che lo tratta — se esiste — e la misura NIS di riferimento. Due colonne in più, un documento in meno.
- Una matrice di corrispondenza viva. Annex A da una parte, funzioni e categorie del Framework nazionale dall'altra. Non un PDF prodotto per l'audit: un foglio con un owner per riga, aggiornato quando cambia un sistema. Il CSF 2.0 rispetto alla versione 1.1 ha aggiunto la funzione Govern, che è esattamente il livello in cui NIS2 concentra le responsabilità.
- Una dichiarazione di applicabilità operativa. Per ogni controllo: owner, frequenza, evidenza prodotta, dove si trova. Se un controllo è escluso, la motivazione deve essere un rischio accettato, non un «non applicabile».
- Un processo incidenti con soglia scritta. Criteri di significatività, chi decide, template per le 24 ore e per le 72, registro delle decisioni. Il piano di incident response raccontato in questo articolo è la base; qui si aggiunge il cronometro.
- Misure che interessano a un ispettore. Tempo medio di rilevamento, percentuale di asset inventariati, backup testati davvero, fornitori critici valutati con una verifica e non con un questionario. Quattro numeri che valgono più di cento pagine.
Sul chi, il decreto non impone un organigramma: impone funzioni. Servono un referente per la cybersicurezza, come indicato dalle linee guida ACN, un owner per ogni servizio nel perimetro NIS, una funzione che gestisca gli incidenti fuori orario e qualcuno che produca evidenze per l'audit. In una media impresa sono quattro persone diverse, spesso due. La formazione non è un costo accessorio: è la voce che l'organo di amministrazione deve poter mostrare.
Errori che si ripetono
La SoA intoccabile: prodotta per la certificazione, mai più aperta, mentre l'infrastruttura cambiava. La formazione degli organi ridotta a una presentazione: il decreto chiede consapevolezza dei rischi e delle responsabilità, e un verbale con l'ordine del giorno è l'unica prova. Il playbook che parte dal contenimento e non dalla classificazione, salvo scoprire dopo due giorni che l'incidente era notificabile. La supply chain gestita a questionari, senza mai guardare un log o una configurazione del fornitore critico. E l'idea che la certificazione esimi da altro: non esime da nulla, serve a dimostrare che il sistema esiste.
Vale anche il contrario, ed è il motivo per cui conviene integrare invece di affiancare: NIS2 senza un ISMS produce adempimenti scollegati, misure duplicate e nessuna memoria storica. Con l'ISMS, la conformità diventa un effetto collaterale del modo in cui lavori.
Il calendario che conta
Le scadenze amministrative non si improvvisano: la registrazione o l'aggiornamento dei soggetti NIS si fa dal 1° gennaio al 28 febbraio, l'aggiornamento annuale delle informazioni dal 15 aprile al 31 maggio. Le notifiche degli incidenti erano dovute entro 9 mesi dalla comunicazione di inserimento, le misure di sicurezza entro 18 mesi, cioè entro ottobre 2026 per i soggetti entrati nel primo ciclo; dal 2026 parte anche la categorizzazione dei servizi, che modula gli obblighi in base all'esposizione al rischio. Chi ha ruoli da definire in questo percorso trova il quadro su responsabilità e competenze NIS2; chi deve difendere il perimetro tecnico può partire da IoT e segmentazione.
Un'ultima nota di realismo. L'integrazione tra i due modelli non è un progetto da sei mesi con un documento finale: è una modifica al modo in cui registri i rischi, rispondi agli incidenti e misuri i controlli. Le aziende che ci riescono hanno smesso di chiedersi quale framework soddisfare e hanno iniziato a chiedersi quali prove sarebbero in grado di mostrare domani mattina.
Se il sistema di gestione va trasformato in un processo che regge un'ispezione e un incidente reale, i percorsi su cybersecurity e compliance del catalogo Digital Lab partono da qui: corsi DLT.